Logiciel de gestion des risques : passer de la cartographie aux actions suivies
Un logiciel de gestion des risques centralise les menaces qui peuvent affecter une organisation, leur évaluation et les actions destinées à les maîtriser. Son intérêt ne se limite pas à produire une cartographie : il permet de savoir quels risques traiter, qui en est responsable et si les mesures engagées fonctionnent. Pour choisir une solution adaptée, il faut donc examiner le suivi opérationnel autant que les tableaux de bord.
Partir des décisions à prendre, pas du catalogue de fonctionnalités
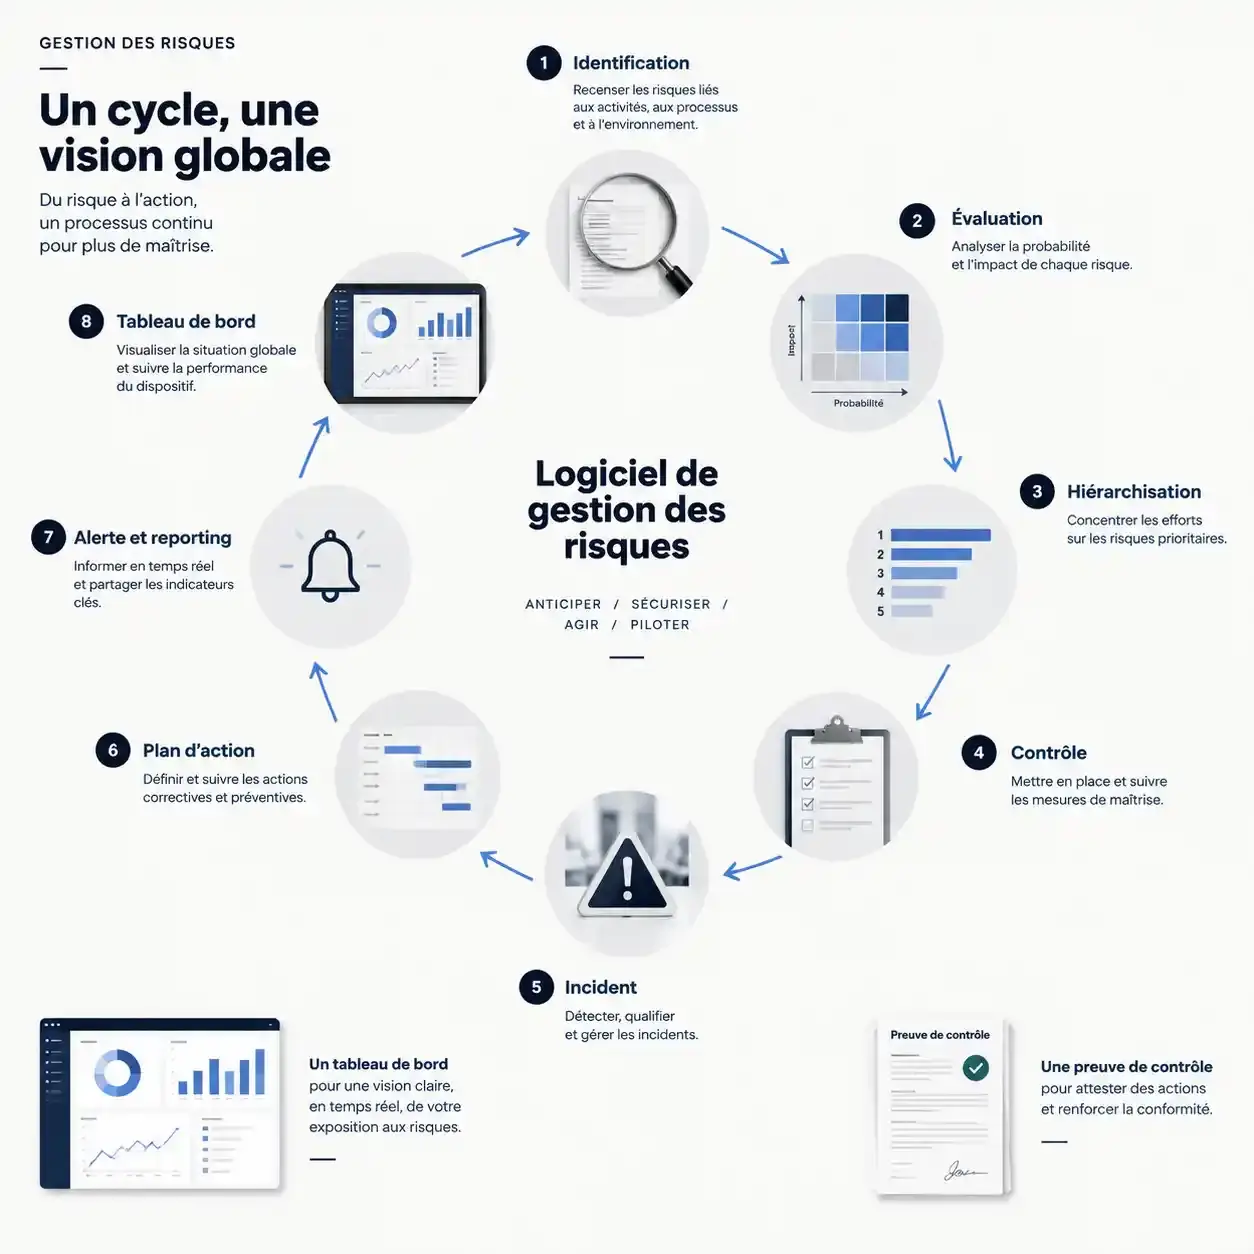
Risques financiers, cyberattaques, défaillances de fournisseurs, accidents, non-conformité ou rupture d’activité : les sujets diffèrent, mais le cycle reste similaire. L’organisation identifie les risques, évalue leur importance, les hiérarchise, décide d’un traitement puis surveille son efficacité. Le logiciel relie ces étapes dans un espace partagé entre métiers, direction, conformité et contrôle interne.
Excel peut convenir pour démarrer un registre simple. Ses limites apparaissent lorsque les versions se multiplient, que les responsables changent ou que les preuves de contrôle restent dispersées dans les courriels. Le passage à un outil dédié devient pertinent quand la coordination et la traçabilité prennent plus de temps que l’analyse elle-même.
ERM, GRC ou outil spécialisé : des périmètres distincts
Une solution ERM, pour Enterprise Risk Management, vise une lecture transversale des risques de l’entreprise, reliée aux objectifs stratégiques. Une plateforme GRC associe gouvernance, risques et conformité, avec des articulations possibles entre obligations, contrôles et audits. Un outil spécialisé approfondit plutôt un domaine : cybersécurité, risques professionnels, fournisseurs ou risques opérationnels.
Une TPE privilégiera souvent un registre facile à tenir et des rappels d’échéance. Une PME pourra rechercher une cartographie commune à plusieurs services. Une collectivité devra notamment examiner les droits par direction et la continuité du suivi malgré les changements d’interlocuteurs. Pour un groupe, la consolidation entre filiales et l’harmonisation des méthodes deviennent déterminantes.
Construire une cartographie qui débouche sur des arbitrages
Une cartographie exploitable décrit chaque risque avec son processus concerné, ses causes, ses conséquences et son responsable. Elle ne doit pas être une simple liste de menaces générales. « Dépendance à un fournisseur unique pour une pièce critique » fournit une base de travail plus utile que « risque fournisseur ».
Évaluer la criticité avec des règles communes
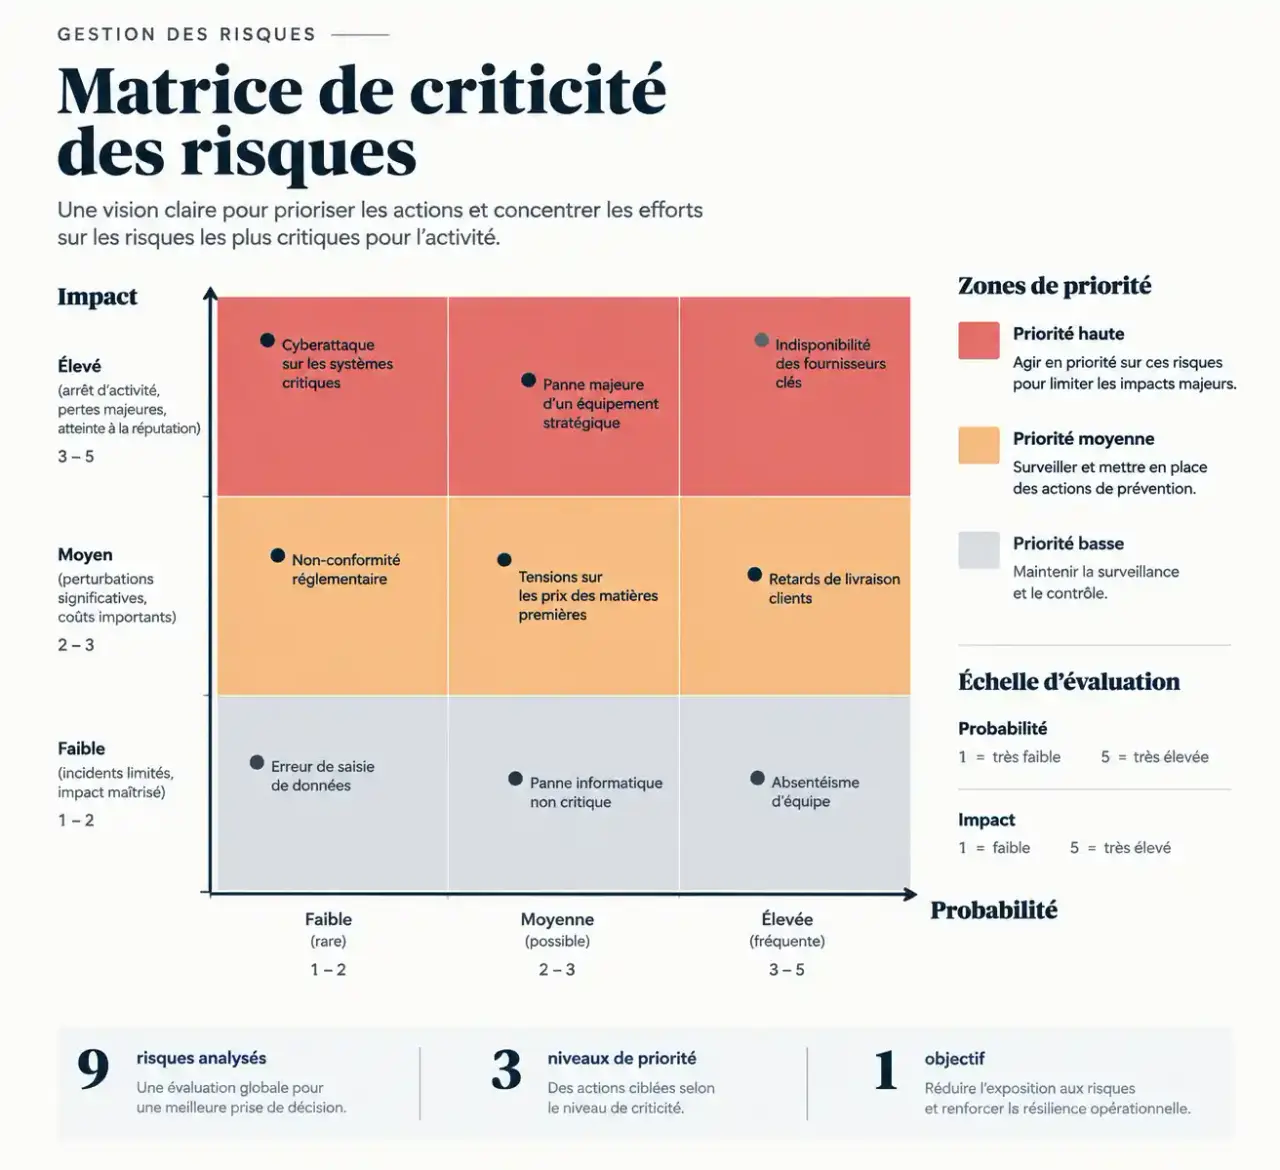
La criticité combine généralement probabilité d’occurrence et impact potentiel. Une analyse qualitative utilise des niveaux définis collectivement ; une analyse quantitative s’appuie, lorsque c’est possible, sur des pertes estimées, des fréquences ou des durées d’interruption. Les impacts peuvent être financiers, humains, réglementaires ou réputationnels. Leur agrégation doit rester compréhensible, sans masquer un impact grave derrière une moyenne.
- Risque inhérent : exposition avant prise en compte des mesures de maîtrise.
- Risque résiduel : exposition qui subsiste après les contrôles existants.
- Risque cible : niveau recherché après les actions supplémentaires prévues.
La matrice colorée, ou heatmap, facilite la lecture des priorités. Elle ne remplace toutefois pas la discussion sur l’appétence au risque : le niveau d’exposition que l’organisation accepte pour poursuivre ses objectifs. Un risque élevé peut nécessiter une réduction, un transfert, un évitement ou une acceptation explicitement validée.
Le paramétrage doit servir de tuteur à la méthode : guider les contributeurs sans décider à leur place. Associer à chaque niveau d’impact un exemple métier et demander une justification lors d’un changement de cotation limite les interprétations divergentes. La cartographie devient alors un langage partagé, plutôt qu’un assemblage de notes impossibles à comparer.
Vérifier la chaîne complète : incident, contrôle et plan d’action
Le test décisif d’un logiciel de gestion des risques consiste à suivre un cas concret jusqu’à sa résolution. Imaginons un fournisseur qui accumule les retards : un incident est déclaré, rattaché au risque de rupture d’approvisionnement, puis analysé pour identifier ses causes. Un plan d’action peut prévoir une source alternative et une révision du stock de sécurité.
Chaque action doit disposer d’un responsable, d’une échéance, d’un statut et d’une preuve de réalisation. La clôture ne devrait pas reposer uniquement sur une case cochée : elle doit permettre de vérifier le résultat attendu. Les contrôles, leurs résultats et les constats d’audit doivent pouvoir alimenter cette même chaîne.
Les indicateurs clés de risque, ou KRI, servent à détecter une dégradation avant qu’elle ne produise un incident majeur. Dans cet exemple, la proportion de livraisons en retard peut déclencher une alerte selon un seuil défini. La surveillance en temps réel n’est pertinente que si les données sont effectivement alimentées à cette fréquence.
Lors d’une démonstration, demandez à réaliser ces opérations :
- Déclarer un incident et retrouver le risque associé.
- Affecter une action et déclencher une relance.
- Enregistrer un contrôle avec sa pièce justificative.
- Modifier une évaluation en conservant son historique.
- Produire un tableau de bord adapté à la direction.
Comparer les solutions sans confondre prix, licence et couverture
SaaS, open source, gratuit et spécialisé ne désignent pas des catégories exclusives. Le SaaS décrit un mode de fourniture du service ; l’open source concerne la licence et l’accès au code. Une solution spécialisée peut relever de l’un ou de l’autre. Il faut donc comparer des offres sur un périmètre identique.
| Option | Intérêt à examiner | Point de vigilance |
|---|---|---|
| SaaS | Accès en ligne et exploitation prise en charge selon le contrat | Hébergement, disponibilité, réversibilité et coût récurrent |
| Déploiement sur infrastructure maîtrisée | Contrôle accru de l’environnement technique | Maintenance, mises à jour et ressources internes |
| Offre gratuite | Test d’un besoin simple sans coût de licence initial | Limites d’utilisateurs, de modules, d’export ou de support |
| Open source | Possibilités d’adaptation selon la licence | Compétences d’intégration, sécurité et pérennité du projet |
| Suite ERM ou GRC | Consolidation et articulation entre plusieurs fonctions | Complexité du paramétrage et modules réellement inclus |
Parmi les offres à examiner selon votre périmètre, SAP met en avant une approche ERM intégrée, tandis qu’eFront présente des fonctions de risques opérationnels, de contrôles, d’incidents et de plans d’action. Ces positionnements constituent des pistes de présélection, pas une preuve d’adéquation à votre organisation.
Demandez un devis qui distingue abonnement ou licence, paramétrage, migration, connecteurs, formation et support. Le coût total comprend aussi le temps interne consacré à l’administration et aux revues. Vérifiez les intégrations avec vos systèmes existants, les possibilités d’export et les conditions de restitution des documents à la sortie.
Déployer progressivement et mesurer l’usage réel
Commencez par un périmètre pilote : un processus, une direction ou une famille de risques. Avant d’importer les fichiers Excel, supprimez les doublons, harmonisez les échelles et confirmez les responsables. Reprendre un historique incohérent sans le nettoyer ne fait que déplacer le problème.
La sécurité doit être évaluée avec la DSI et, pour les données personnelles, les interlocuteurs compétents en protection des données. Examinez les habilitations, la séparation des rôles, l’authentification, la journalisation, les sauvegardes et leur restauration. Le respect du RGPD dépend des usages et des dispositions contractuelles autant que des fonctions du logiciel.
Enfin, mesurez les progrès sur des éléments observables : temps de consolidation du reporting, actions en retard, contrôles documentés et risques réévalués à échéance. N’attribuez pas automatiquement toute baisse d’incidents au nouvel outil. Une solution utile est celle qui rend les décisions et leur suivi plus fiables, sans imposer aux équipes une charge de saisie disproportionnée.